Жовтень 2026 року демонструє небезпечну тенденцію: критичні вразливості виявляють у фундаментальних компонентах інтернету, популярних платформах розробки та інструментах штучного інтелекту. Атакувати можна не лише окремий сайт — під загрозою опиняються цілі ланцюги цифрової інфраструктури.
Ідеться не про одну глобальну аварію. Це серія різних інцидентів, які разом показують, наскільки вразливою стала система, від якої залежать бізнес, державні установи й мільярди користувачів.
🔻 PHP: помилки, які пережили понад десятиліття
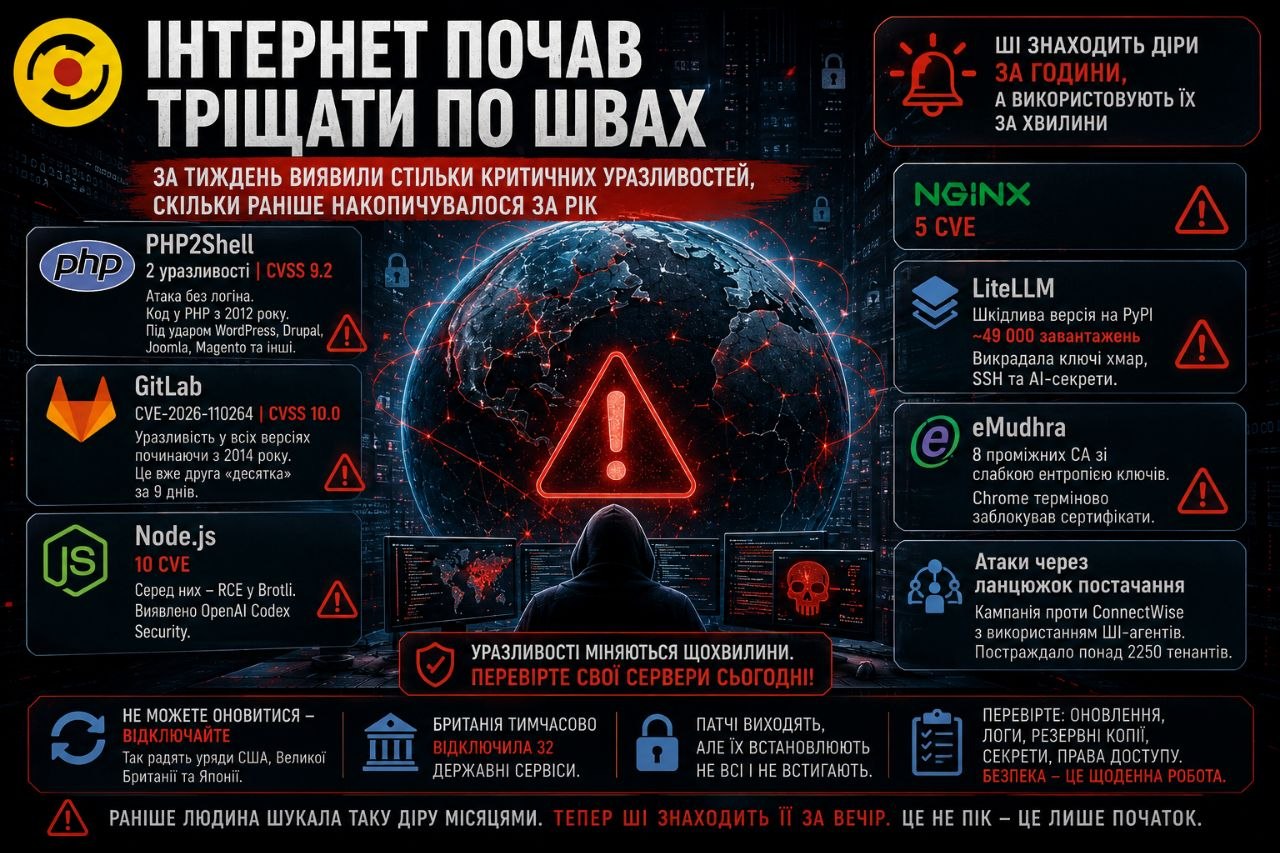
21 жовтня оприлюднили дві критичні вразливості PHP — CVE-2026-109618 та CVE-2026-109619. Оцінка небезпеки сягає 9,2 бала за CVSS v4.0.
За певних умов зловмисник може виконати код на сервері без автентифікації. Уразливості стосуються самого рушія PHP, тому проблема не обмежується конкретною CMS: під ризиком можуть опинитися сайти на WordPress, Drupal, Joomla та Magento.
Особливо тривожний факт: вразливий код існував роками, а дослідникам допомогли сучасні інструменти ШІ.
🔻 GitLab: максимальний рівень небезпеки
21 жовтня GitLab випустив виправлення для CVE-2026-110264 з оцінкою CVSS 10,0 — максимальною за шкалою.
За певних умов помилка може дозволити неавтентифікованому зловмиснику виконати довільний код на сервері. Вона зачіпає версії GitLab, починаючи з 7.0, випущеної ще у 2014 році.
Це не просто проблема вебсайту. GitLab використовують для зберігання коду, автоматизації розробки та CI/CD-процесів. Компрометація такого середовища потенційно створює шлях до вихідного коду, облікових даних і процесів розгортання програм.
🔻 Node.js: вразливість у декодері Brotli
У жовтневому пакеті оновлень Node.js повідомили про CVE-2026-111497. Помилка в декодері Brotli за певних умов може призвести до виконання коду. Її виявили за допомогою OpenAI Codex Security.
Це ще один приклад того, як ШІ стає інструментом пошуку помилок у програмному забезпеченні, яке лежить в основі сучасних сервісів.
🔻 LiteLLM: загроза приходить через оновлення
21 жовтня на PyPI з’явилася шкідлива версія популярної бібліотеки LiteLLM — інструмента для роботи з різними моделями ШІ.
Версія 1.107.0 містила механізм викрадення облікових даних та додатковий бекдор. Під загрозою могли опинитися хмарні ключі, секрети розробників і доступи до AI-інструментів. За оцінкою SecurityWeek, пакет завантажили понад 49 тисяч разів.
Найнебезпечніше тут те, що користувач не обов’язково відвідує підозрілий сайт або відкриває шкідливий файл. Достатньо встановити скомпрометоване оновлення.
🔻 eMudhra: проблема навіть із цифровою довірою
Вісім проміжних сертифікатів центру сертифікації eMudhra мали криптографічно слабкі приватні ключі. За певних умов це могло дозволити створювати підроблені сертифікати для чужих сайтів.
Браузери та інші учасники екосистеми почали блокувати уражені сертифікати. За заявою компанії, жоден із них не був використаний для випуску кінцевих сертифікатів, а доказів витоку даних не виявлено.
Проте сам факт показовий: якщо слабкість виникає на рівні інфраструктури цифрової довіри, потенційні наслідки виходять далеко за межі одного сервера.
🔻 Коли атакують уже не люди, а автоматизовані системи
Microsoft пов’язала нещодавню кампанію проти клієнтів ConnectWise з використанням автоматизованих інструментів і ШІ-агентів. Зловмисники використовували доступи до хмарного середовища, щоб масштабувати спроби проникнення в організації.
Це принципова зміна: автоматизація дає змогу працювати цілодобово, паралельно перевіряти різні шляхи проникнення та швидше використовувати викрадені облікові дані. Водночас потрібно розрізняти автоматизацію атак за допомогою ШІ та автономну атаку без участі людини — це не одне й те саме.